引言
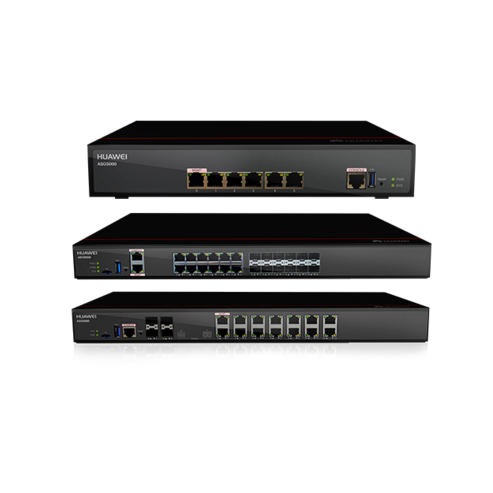
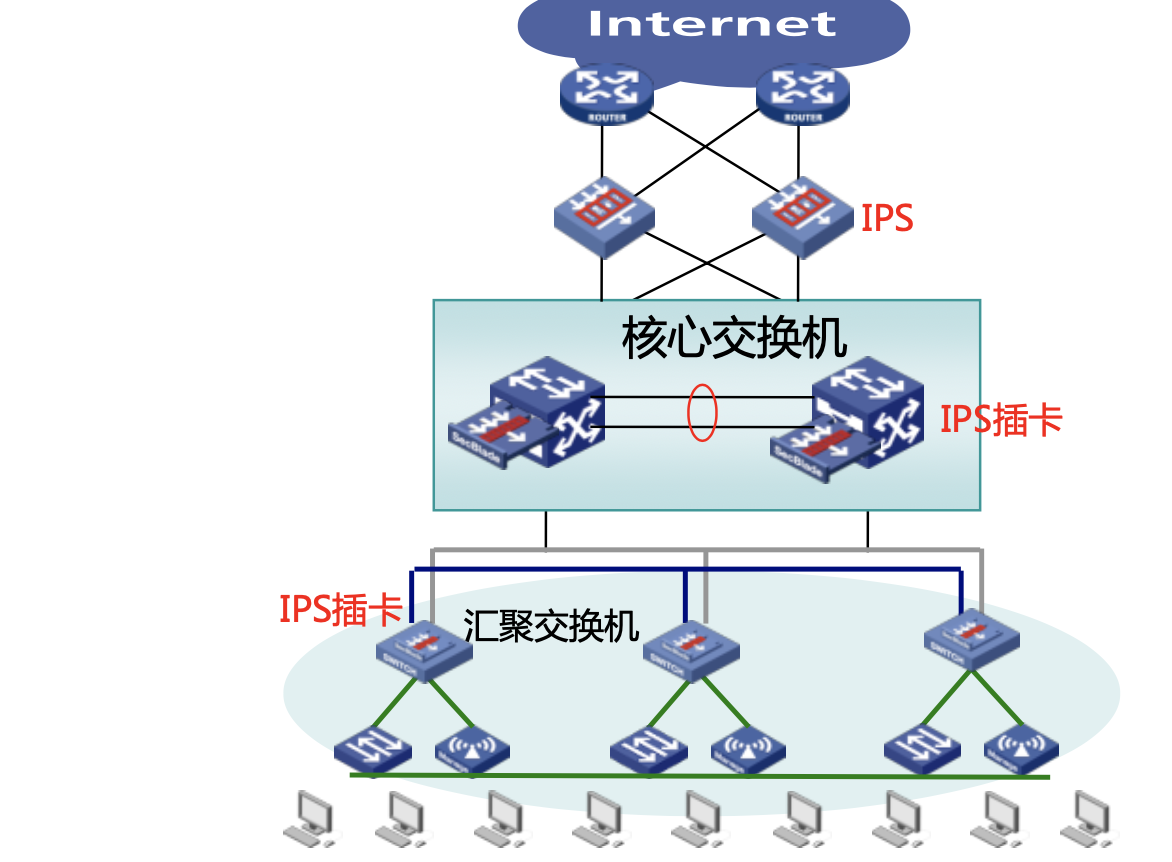
在网络安全的整体防护体系中,网络设备(如路由器、交换机、防火墙、负载均衡器等)是承载业务流量与控制策略的核心基础设施。一旦网络设备管理不当,轻则导致策略失效、配置混乱,重则被攻击者利用作为横向移动的跳板,造成全域失守。因此,明确网络设备的安全管理要求,是组织落实网络安全等级保护与日常运营的关键环节。
一、配置与变更管理
网络设备的配置直接决定流量走向与访问控制效果,必须建立严格的配置管理制度。设备应关闭不必要的服务与端口,禁用默认账号和默认口令,采用强口令策略并定期更换。所有配置变更须经审批与记录,重大变更前应备份现行配置,变更后进行影响验证。禁止通过公网明文协议(如Telnet、HTTP)远程管理设备,应统一采用SSH、HTTPS等加密管理通道,并限制管理源IP地址。
二、账号与权限管控
网络设备账号应遵循最小权限原则,按角色划分管理员、审计员和操作员权限,实现职责分离。禁止多人共用同一账号,人员离岗或岗位调整时应及时回收或变更权限。建议部署统一身份认证与集中账号管理平台(如TACACS+、RADIUS),对设备登录进行集中认证与授权。所有管理登录行为应留存日志,便于追溯。
三、日志与审计要求
网络设备应开启日志功能,记录登录、配置变更、策略匹配异常等关键事件,并将日志集中汇聚至日志审计平台,防止本地日志被篡改或覆盖。日志保存期限应符合法规与组织制度要求(通常不少于六个月)。应定期对设备日志进行分析,及时发现异常登录、暴力破解、策略频繁变更等可疑行为,并纳入安全运营闭环处理。
四、固件与漏洞管理
网络设备的操作系统与固件同样存在漏洞风险。组织应建立设备资产清单与固件版本台账,关注厂商安全公告,及时评估并修复高危漏洞。升级固件前应在测试环境验证兼容性,升级后进行功能与策略回归测试。对于已停止维护、无法修复的陈旧设备,应制定下线或隔离补偿措施,避免形成长期敞口。
五、边界与访问控制管理
网络设备是访问控制策略的执行点。防火墙、路由器ACL等策略应遵循“默认拒绝、按需开放”的原则,定期梳理并清理冗余、过期规则。应落实网络分区与隔离要求,强化边界防护,防止策略叠加导致的安全盲区。对设备的带外管理接口与业务接口进行物理或逻辑隔离,降低管理面暴露风险。
六、备份与应急恢复
应定期备份网络设备配置文件与关键参数,备份文件须加密存储并异地保存,且定期开展恢复演练,确保备份可用。针对设备故障、配置误删、策略失效等场景制定应急预案,明确责任人与处置流程,缩短故障恢复时间,保障业务连续性。
七、监督检查与持续改进
组织应将网络设备安全管理纳入日常巡检与专项检查范围,定期核查口令强度、账号状态、日志完整性、策略合理性与固件版本符合性。对发现的问题建立整改台账,跟踪闭环。结合攻防演练与风险评估结果,持续优化管理要求与技术措施,形成常态化、可度量的设备安全管理机制。
##
网络设备是网络安全防线的“骨架”,其管理要求落实不到位,上层安全措施将难以奏效。组织应从配置、账号、日志、漏洞、访问控制、备份恢复与监督检查等方面建立系统化管理规范,并借助集中管控与自动化工具提升执行效率,真正实现网络设备的可知、可管、可控。