引言
在数字化转型加速的今天,网络安全已成为企业IT基础设施的核心组成部分。合理选择和部署网络安全设备,是构建纵深防御体系的关键。本文系统梳理常见网络安全设备类型及其部署位置与策略,帮助读者建立清晰的安全架构认知。
一、常见网络安全设备分类
1. 边界防护设备
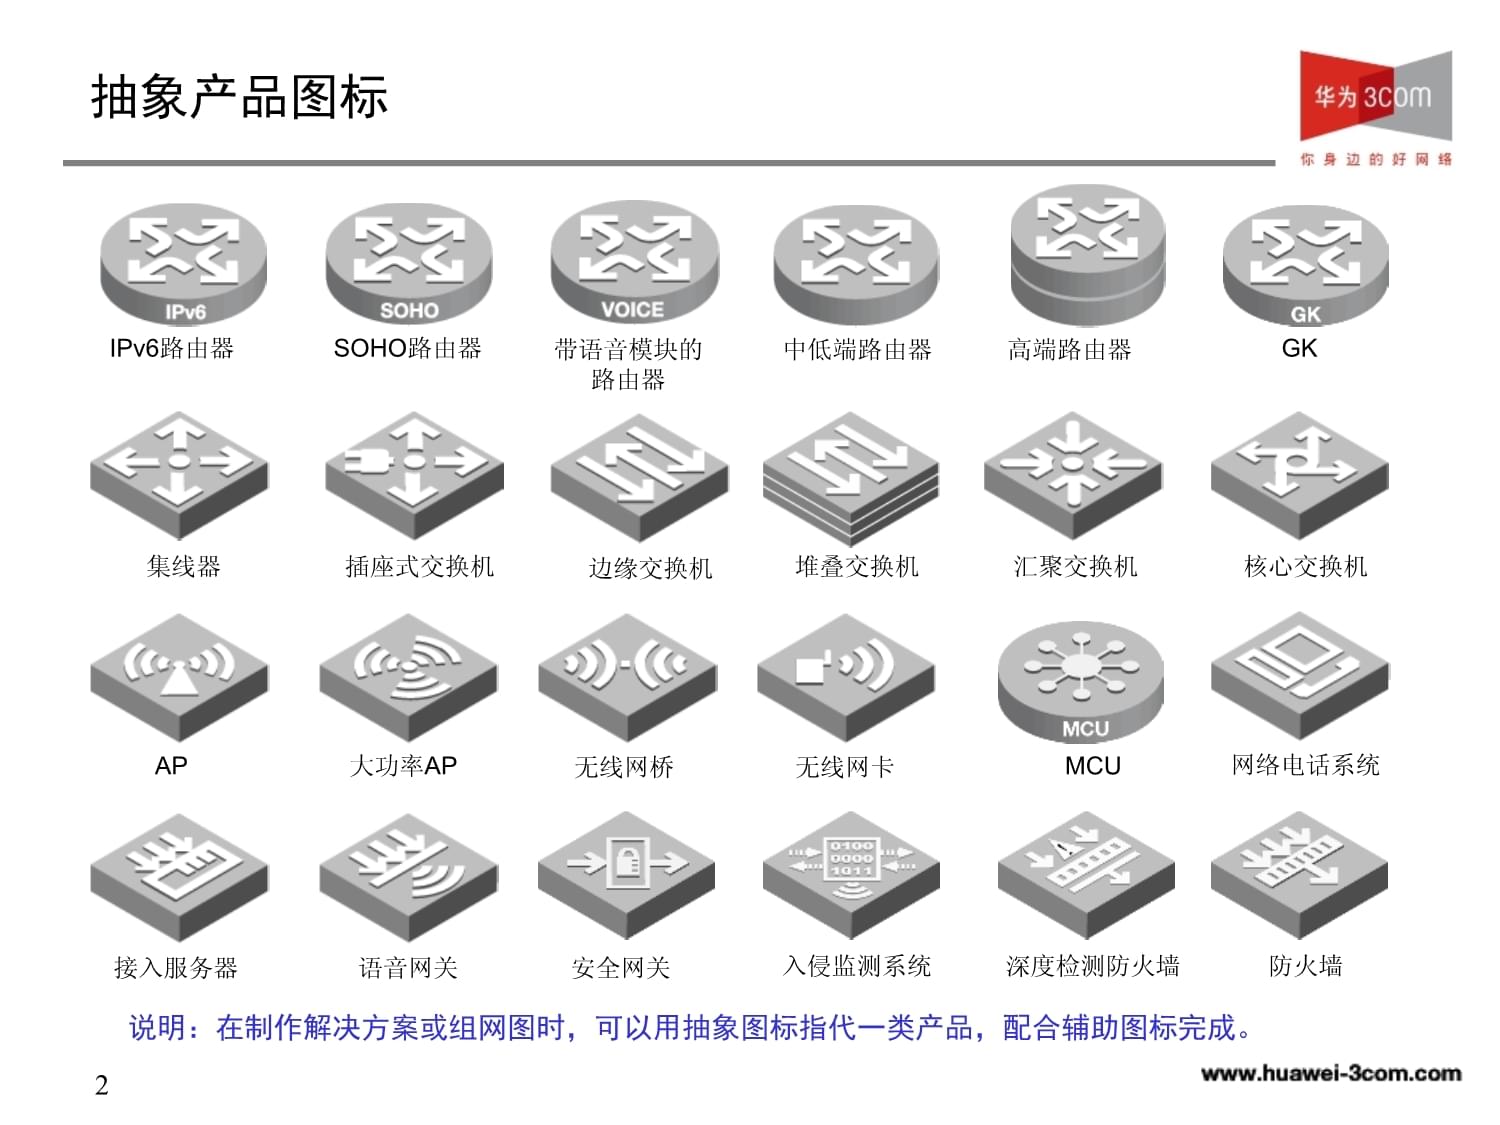
- 防火墙(Firewall):控制网络访问策略,实现区域隔离。下一代防火墙(NGFW)集成入侵防御、应用识别等功能。
- 统一威胁管理(UTM):集成防病毒、反垃圾邮件、URL过滤等多种功能,适合中型企业。
- 安全路由器:在路由转发基础上集成IPsec VPN、ACL等安全能力。
2. 检测与响应设备
- 入侵检测/防御系统(IDS/IPS):旁路检测(IDS)或串行阻断(IPS)恶意流量。
- Web应用防火墙(WAF):防护SQL注入、XSS等针对Web应用的攻击。
- 态势感知平台:汇集多源日志,进行关联分析与威胁狩猎。
3. 访问控制与身份认证
- 虚拟专用网(VPN)网关:为远程接入提供加密隧道。
- 网络访问控制(NAC):对接入终端进行身份与合规性检查。
- 零信任网关:基于持续验证的动态访问控制。
4. 数据安全与审计
- 数据防泄漏(DLP):识别并阻断敏感数据外传。
- 数据库审计系统:记录并审计数据库访问行为。
- 日志审计平台:集中采集设备日志,满足合规要求。
5. 其他专用设备
- 抗DDoS设备:清洗流量,抵御大流量攻击。
- 沙箱(Sandbox):在隔离环境中Detonate可疑文件。
- 蜜罐(Honeypot):诱捕攻击者,收集威胁情报。
二、典型部署架构
1. 互联网边界区
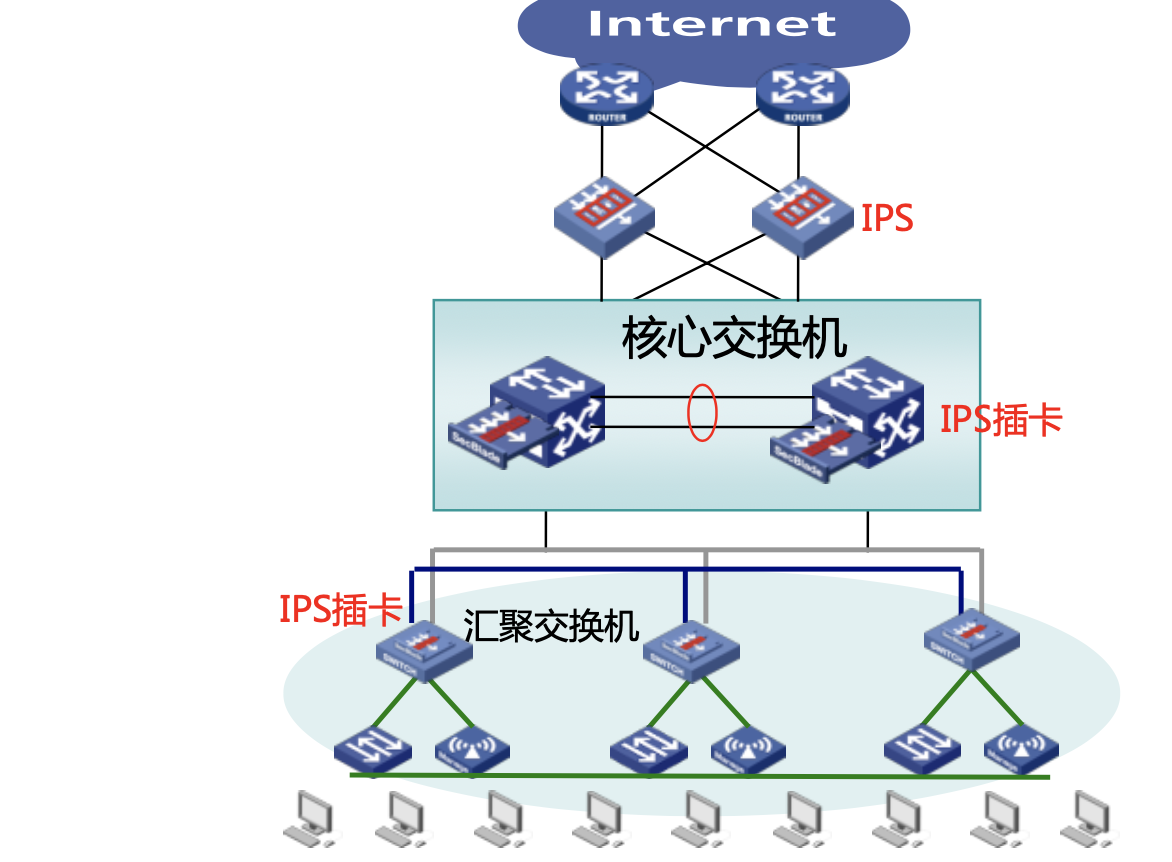
部署顺序建议:抗DDoS → 防火墙 → IPS → WAF(针对Web业务)→ 负载均衡。出口处部署上网行为管理与日志审计,实现流量可视与合规留痕。
2. 核心交换区
在核心交换机旁路部署IDS与态势感知探针,串行部署NAC实现终端准入。核心区与各安全域之间通过防火墙进行微隔离。
3. 数据中心/服务器区
- 南北向:在服务器区入口部署防火墙与IPS,按业务系统划分安全域。
- 东西向:采用分布式防火墙或微隔离技术,限制服务器间横向移动。
- 数据库前部署数据库审计与WAF(针对API流量)。
4. 远程接入区
VPN网关部署于DMZ区,与认证服务器(如RADIUS/LDAP)联动,启用多因素认证。对高敏场景可采用零信任网关替代传统VPN。
5. 分支与云环境
分支机构采用SD-WAN安全一体机;云上通过虚拟化安全设备(vFW、vWAF)以服务链形式部署,并与本地安全设备统一策略管理。
三、部署原则与最佳实践
- 纵深防御:不依赖单一设备,形成多层检测与阻断。
- 最小权限与微隔离:按业务划分安全域,限制不必要的通信路径。
- 串并结合:关键阻断点(如防火墙、IPS)串行部署,纯检测类(IDS、审计)旁路部署。
- 高可用设计:安全设备采用双机热备或集群部署,避免单点故障。
- 流量可视与日志集中:所有设备日志统一采集至SIEM/日志平台,便于关联分析。
- 策略最小化与定期评审:避免策略过宽,定期收敛与审计。
- 上线前测试与灰度:串行设备的模式切换需灰度验证,防止业务中断。
四、
网络安全设备的价值不仅取决于产品能力,更取决于部署位置、策略配置与运维水平。建议企业结合实际业务流量模型,先进行安全域划分与需求分析,再逐步落地设备部署,并通过持续运营与演练不断优化防护体系。